هل يستطيع شخص يجلس في سيارته بالقرب من منزلك اختراق شبكة الواي فاي باستخدام حاسوب يعمل بنظام لينكس؟ وهل أصبح اكتشاف كلمة مرور الراوتر مجرد مسألة تشغيل برنامج والانتظار لبضع دقائق؟
الإجابة هي أن اختراق بعض شبكات الواي فاي ممكن بالفعل، لكنه ليس بالسهولة التي تصورها مقاطع الفيديو المنتشرة على الإنترنت. يعتمد النجاح على نوع التشفير، وقوة كلمة المرور، وإعدادات الراوتر، والثغرات الموجودة فيه، وأحياناً على قدرة المهاجم على خداع المستخدم بدلاً من اختراق التشفير نفسه.
توجد اليوم أدوات متخصصة تستطيع تحليل إشارات الشبكات اللاسلكية، وفحص إجراءات المصادقة، وتجربة احتمالات كلمات المرور، واكتشاف نقاط الوصول المزيفة. وبعض هذه الأدوات متاح مجاناً ضمن توزيعة Kali Linux.
لكن امتلاك هذه الأدوات لا يعني القدرة على اختراق أي شبكة.
لفهم ما يحدث، سنشرح التقنيات التي يعتمد عليها المهاجمون، والفرق بين الهجمات الناجحة والمحاولات غير المجدية، ثم نوضح كيفية اختبار إعدادات شبكتك وحمايتها.
أولاً: ماذا يعني اختراق شبكة الواي فاي؟
عندما نتحدث عن اختراق الواي فاي، فإننا قد نقصد عدة أنواع مختلفة من الهجمات، وغالباً ما يجري الخلط بينها.
| نوع الاختراق | ما الذي يحاول المهاجم تحقيقه؟ |
|---|---|
| كسر كلمة مرور Wi-Fi | اكتشاف كلمة المرور التي تسمح بالاتصال بالشبكة |
| اختراق إدارة الراوتر | الوصول إلى إعدادات الراوتر والتحكم بها |
| استغلال ثغرة WPS | تجاوز الطريقة المعتادة لإدخال كلمة مرور الشبكة |
| إنشاء شبكة Wi-Fi مزيفة | خداع المستخدم للاتصال بنقطة وصول يتحكم بها المهاجم |
| اعتراض حركة البيانات | محاولة مراقبة الاتصالات أو التلاعب بها |
| اختراق جهاز متصل | الوصول إلى حاسوب أو كاميرا أو جهاز ذكي داخل الشبكة |
هذا التمييز مهم، لأن الشخص الذي يحصل على كلمة مرور الواي فاي لا يصبح بالضرورة مديراً للراوتر، والشخص الذي يخترق الراوتر قد يستطيع الوصول إلى الشبكة دون الحاجة إلى كسر كلمة مرورها عبر الهواء.
الفرق بين كلمة مرور الواي فاي وكلمة مرور الراوتر
يوجد عادة نوعان منفصلان من كلمات المرور:
كلمة مرور Wi-Fi: تُستخدم لتوصيل الهاتف أو الحاسوب بالشبكة اللاسلكية.
كلمة مرور إدارة الراوتر (Admin Password): تُستخدم للدخول إلى لوحة التحكم وتعديل الإعدادات الأمنية والشبكية.
إذا حصل المهاجم على صلاحيات الإدارة، فقد يتمكن من تغيير كلمة مرور Wi-Fi أو إعدادات DNS أو غيرها من خيارات الشبكة، وفقاً لقدرات الراوتر.
ولهذا تؤكد لجنة التجارة الفيدرالية الأمريكية (FTC) ضرورة تأمين كلمتي المرور بشكل مستقل، وعدم الاكتفاء بحماية الاتصال اللاسلكي وحده.
ثانياً: كيف يحاول الهاكرز اكتشاف كلمة مرور الواي فاي؟
توجد طرق مختلفة، لكن أشهرها تعتمد على استغلال نقاط ضعف في آلية المصادقة أو إعدادات الشبكة، وليس بالضرورة اكتشاف خلل في خوارزمية التشفير نفسها.
1. هجوم المصافحة الرباعية (WPA2 Handshake Attack)
هذا أحد أشهر الأساليب المستخدمة ضد شبكات WPA2-Personal، وهو أيضاً من أكثر الأساليب التي يُساء شرحها في المحتوى التقني.
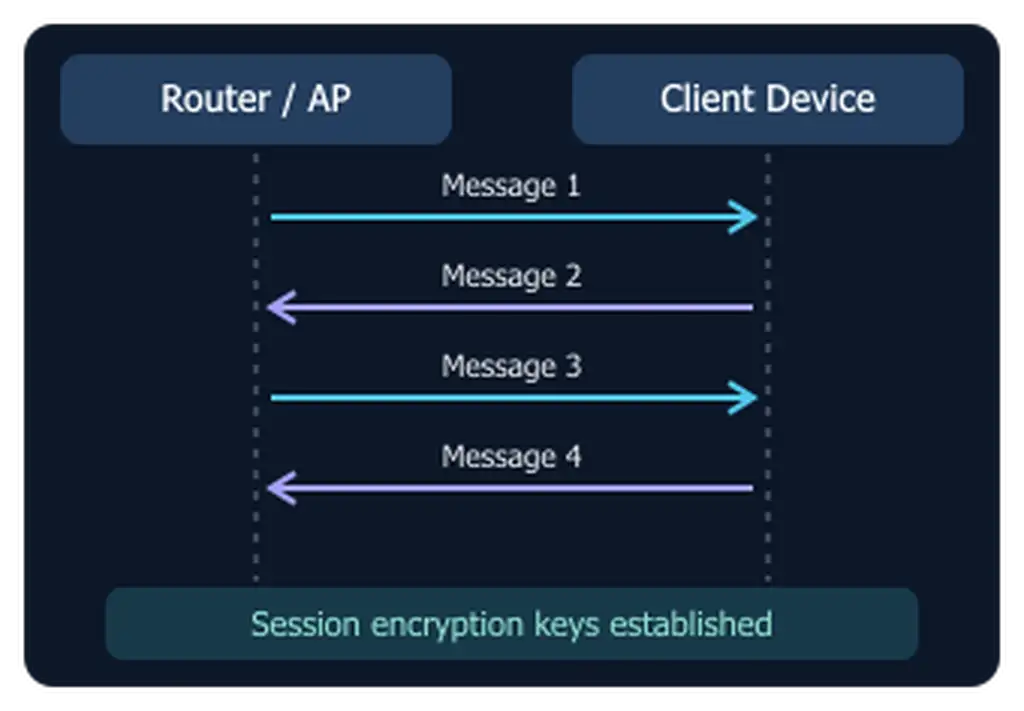
عندما يتصل هاتفك أو حاسوبك بشبكة محمية بنظام WPA2، يتبادل الجهاز والراوتر رسائل تُستخدم لإثبات امتلاكهما المعلومات اللازمة لإنشاء مفاتيح تشفير الجلسة.
تسمى العملية Four-Way Handshake، وتتكون من أربع رسائل.
كيف تعمل المصافحة الرباعية؟
أين توجد نقطة الضعف؟
في WPA2-Personal، يمكن استخدام معلومات مصادقة مناسبة من عملية الاتصال للتحقق من احتمالات كلمات المرور دون العودة إلى الراوتر مع كل محاولة.
لفهم الآلية، يمكن تقسيم الهجوم تقنياً إلى أربع مراحل:
المرحلة الأولى: التعرف على الشبكة. يستطيع برنامج مراقبة لاسلكية معرفة اسم الشبكة (SSID)، وعنوان نقطة الوصول (BSSID)، والقناة المستخدمة، ونظام الحماية المعلن. هذه المعلومات ليست سرية بطبيعتها.
المرحلة الثانية: رصد عملية المصادقة. عندما يتصل جهاز بالشبكة، يمكن رصد رسائل المصافحة الرباعية إذا كانت أداة المراقبة والأجهزة في الظروف المناسبة. بعض الهجمات تستهدف إعادة اتصال الأجهزة، لكن ذلك ليس شرطاً لالتقاط مصافحة تحدث طبيعياً.
المرحلة الثالثة: اختبار احتمالات كلمة المرور. يستخدم برنامج متخصص كلمات مرشحة ويُجري الحسابات التشفيرية اللازمة لمقارنة نتائجها بمعلومات المصادقة المسجلة.
المرحلة الرابعة: تحديد النتيجة. إذا طابق أحد الاحتمالات بيانات التحقق، يكون البرنامج قد تعرّف إلى كلمة المرور المستخدمة. وإذا لم يطابق أي احتمال، فلن يكشف التسجيل الكلمة تلقائياً.
هذه ليست عملية استخراج كلمة المرور مباشرة من الهواء، وإنما هجوم تخمين يمكن تنفيذه دون اتصال مباشر بالراوتر بعد الحصول على بيانات المصادقة المناسبة.
توثق أدوات Aircrack-ng هذه الآلية، مع التأكيد أن كلمات المرور الطويلة وغير المتوقعة تجعل هذا النوع من الهجمات غير عملي في كثير من الحالات.
لماذا لا تنجح هذه الطريقة دائماً؟
لنفترض وجود شبكتين تعملان بنظام WPA2:
-
الشبكة الأولى تستخدم كلمة مرور مثل
welcome123. -
الشبكة الثانية تستخدم كلمة مرور عشوائية وفريدة مؤلفة من 20 حرفاً ورمزاً ورقماً.
تحتوي الكلمة الأولى على نمط معروف، ومن المرجح أن تقع ضمن مجموعات كلمات المرور الشائعة. أما الثانية فتكون أصعب بكثير على التخمين إذا أُنشئت بعشوائية حقيقية.
يمكن للمعالجات الرسومية GPU تسريع عمليات اختبار الاحتمالات، لكن زيادة القدرة الحسابية لا تجعل البحث في عدد هائل من التركيبات أمراً سهلاً بالضرورة.
وهناك تفصيل تقني إضافي: في بعض تطبيقات WPA2، يمكن أن توفر قيمة تسمى PMKID بيانات مناسبة للتحقق من احتمالات كلمة المرور دون الحاجة إلى تسجيل المصافحة التقليدية بين العميل والراوتر. لكن ذلك يعتمد على البروتوكول والإعدادات؛ وليس مساراً متاحاً بصورة موحدة ضد جميع الشبكات.
2. استغلال ثغرات WPS
اختصار WPS يعني Wi-Fi Protected Setup، وهي ميزة صُممت لتسهيل توصيل الأجهزة بالشبكة.
بدلاً من إدخال كلمة مرور الواي فاي الطويلة، قد تسمح بعض الأجهزة بالاتصال باستخدام زر على الراوتر أو رمز PIN.
المشكلة التاريخية كانت في آلية WPS PIN.
ففي عام 2011، كُشفت ثغرة تصميمية تسمح بتقليل عدد الاحتمالات اللازمة لتخمين رمز PIN بصورة كبيرة، بسبب طريقة التحقق من أجزاء الرمز. وقد مكّن ذلك من مهاجمة أجهزة لا تضع قيوداً مناسبة على عدد المحاولات.
تشرح نشرة CERT الرسمية الثغرة المسجلة تحت المعرف CVE-2011-5053، وتوصي بتعطيل WPS للحد من المخاطر.
يجب الانتباه هنا إلى ثلاث حقائق:
-
ثغرات WPS PIN لا تعني أن كل راوتر يدعم WPS قابل للاختراق بالطريقة نفسها.
-
أسلوب الاتصال بالزر (Push Button) ليس مطابقاً لأسلوب PIN من حيث طبيعة الضعف.
-
بعض الأجهزة الحديثة تطبق قيوداً أو تحديثات تعطل الهجمات القديمة.
ومع ذلك، إذا لم تكن بحاجة إلى WPS، فإن تعطيله خيار أمني مناسب.
3. الشبكة المزيفة: Evil Twin Attack
من أخطر الأساليب التي لا تتطلب بالضرورة كسر التشفير إنشاء نقطة اتصال تشبه شبكة موثوقة.
تخيل وجود شبكة في مقهى اسمها:
Coffee_Free_WiFi
يستطيع المهاجم إنشاء نقطة وصول أخرى بالاسم نفسه أو باسم قريب جداً. وقد يعتقد المستخدم أنه يتصل بالشبكة الرسمية، بينما يتصل فعلياً بشبكة يديرها شخص آخر.
مثال على هجوم الشبكة المزيفة
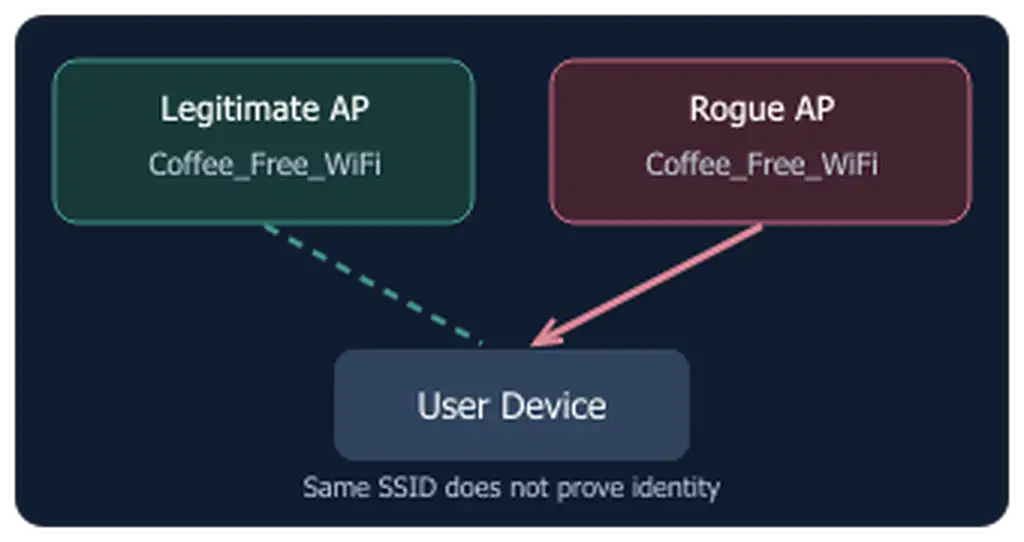
قد يستخدم المهاجم صفحة تسجيل دخول مزيفة، أو يطلب من المستخدم إدخال بيانات حساسة بحجة إعادة الاتصال بالإنترنت.
لكن من المهم تصحيح اعتقاد شائع: إنشاء شبكة بالاسم نفسه لا يؤدي تلقائياً إلى حصول المهاجم على كلمة مرور شبكة WPA2 أو WPA3 الأصلية.
تختلف النتيجة بحسب طريقة مصادقة الجهاز، ونوع الحماية، وما إذا كان المستخدم قد خُدع فعلاً.
يصنف إطار MITRE ATT&CK هذه التقنية تحت الرمز T1557.004 بوصفها أسلوباً لانتحال شبكات لاسلكية موثوقة، قد يمهد لسرقة البيانات أو اعتراض الاتصالات.

الحماية: لا تثق باسم الشبكة وحده، خصوصاً في الأماكن العامة. تجنب إدخال كلمة مرور منزلك في صفحة ويب تدعي أنها ضرورية لإصلاح اتصال الواي فاي، وانتبه لتحذيرات شهادات HTTPS.
4. اختراق لوحة إدارة الراوتر
أحياناً لا يحتاج المهاجم إلى استهداف تشفير الواي فاي أصلاً.
فقد يكون الراوتر محمياً بكلمة مرور لاسلكية قوية، لكن لوحة إدارته تستخدم كلمة مرور ضعيفة أو بيانات دخول افتراضية لم يغيرها صاحب الجهاز.
وتوجد مخاطر أخرى، منها البرامج الثابتة القديمة (Firmware)، أو خدمات إدارة مكشوفة للإنترنت، أو ثغرات لم تعالجها الشركة المصنعة.
إذا تمكن المهاجم من الحصول على صلاحيات إدارية، فقد يستطيع بحسب الجهاز:
-
تغيير إعدادات الواي فاي وكلمات المرور.
-
تعديل خوادم DNS المستخدمة في الشبكة.
-
فتح إعدادات أو خدمات تزيد من قابلية الأجهزة للهجوم.
-
تعطيل بعض الحماية أو إنشاء إعدادات اتصال غير مصرح بها.
ولهذا لا تُقاس قوة حماية الراوتر بتشفير الواي فاي وحده. يخصص المعهد الوطني الأمريكي للمعايير والتكنولوجيا NIST توصيات أمنية مستقلة لأجهزة الراوتر المنزلية والاستهلاكية.
5. هجمات قطع الاتصال (Deauthentication)
في بعض شبكات الواي فاي، يمكن إساءة استخدام رسائل إدارية لإجبار جهاز على فقد الاتصال بالشبكة.
لا يعني ذلك أن كلمة المرور كُشفت. قطع الاتصال في حد ذاته هجوم على توفر الخدمة، وليس اختراقاً ناجحاً للتشفير.
لكن قد تُستخدم محاولات فصل الأجهزة ضمن هجمات أوسع، أو لدفع المستخدم إلى محاولة الاتصال بشبكة مزيفة.
للحد من ذلك، توجد ميزة Protected Management Frames (PMF)، المعروفة أيضاً ضمن المعيار 802.11w، والتي تحمي أنواعاً مهمة من الرسائل الإدارية بعد تأسيس الاتصال المحمي.
وهي إلزامية في اتصالات WPA3-Personal، وتتوفر في بعض إعدادات WPA2 أيضاً. لكنها لا تمنع جميع أشكال التشويش اللاسلكي أو تعطيل الإشارة.
6. سرقة كلمة المرور دون اختراق الشبكة
ليس كل تسريب لكلمة مرور الواي فاي نتيجة هجوم تقني على بروتوكول 802.11.
قد يحصل شخص على كلمة المرور عبر جهاز سبق أن اتصل بالشبكة، أو من رمز QR للمشاركة، أو من ملصق الراوتر إذا لم تتغير كلمة المرور الأصلية، أو من رسالة أرسلها صاحب الشبكة.
وقد يستهدف المهاجم أحد الأجهزة المتصلة ببرمجية خبيثة أو صفحة تصيد.
هذه الطرق لا تعني ضعف WPA2 أو WPA3 بحد ذاتهما، وإنما تعني أن سرية كلمة المرور تعتمد أيضاً على كيفية حفظها ومشاركتها وحماية الأجهزة التي تعرفها.
ثالثاً: ما الأدوات التي يستخدمها الهاكرز لاختراق الواي فاي؟
كثير من الأدوات التي تُذكر في سياق اختراق الواي فاي ليست برمجيات خبيثة في الأصل. بعضها برامج مفتوحة المصدر يستخدمها مهندسو الشبكات وخبراء الأمن لاكتشاف الثغرات وتحليل الاتصالات في اختبارات مصرح بها.
هذه أشهر الأدوات ووظيفة كل منها:
| الأداة | الاستخدام التقني |
|---|---|
| Kali Linux | توزيعة لينكس تجمع أدوات اختبار الاختراق والتحليل الأمني؛ ليست أداة لكسر كلمات المرور بحد ذاتها |
| Aircrack-ng | مجموعة أدوات لمراقبة شبكات 802.11 وتقييم أمن WEP وWPA/WPA2 |
| Wireshark | تحليل حزم الشبكة وفهم حركة الاتصالات والبروتوكولات |
| Hashcat | اختبار احتمالات كلمات المرور باستخدام قدرات المعالجة، ومنها GPU |
| Kismet | اكتشاف نقاط الوصول والأجهزة اللاسلكية ورصد أنماط حركة الشبكات |
| Wifite | أتمتة بعض إجراءات تدقيق أمان الشبكات اللاسلكية |
| Reaver وBully | أدوات مرتبطة بتقييم نقاط ضعف WPS |
| WiFi Pineapple | جهاز متخصص لمحاكاة الشبكات ونقاط الوصول واختبار الهجمات اللاسلكية |
توضح وثائق Aircrack-ng الرسمية أن المجموعة تشمل أدوات لالتقاط وتحليل الإطارات اللاسلكية، في حين تركز Hashcat على اختبار كلمات المرور، وتجمع Wifite عدة إجراءات تدقيق ضمن واجهة مؤتمتة.
لماذا يستخدم الخبراء Kali Linux؟
لأن التوزيعة تجمع عدداً كبيراً من الأدوات في بيئة واحدة، مع دعم واسع للتشخيص الأمني والعمل عبر الطرفية.
لكن تشغيل Kali Linux على حاسوب عادي لا يجعله تلقائياً قادراً على تنفيذ جميع الاختبارات اللاسلكية.
فبعض مهام مراقبة الإطارات تتطلب بطاقة شبكة وبرنامج تشغيل يدعمان وضع Monitor Mode. وبعض الاختبارات النشطة تتطلب قدرات إضافية، بينما تعتمد عمليات اختبار كلمات المرور على قدرة المعالج ونوع المهمة.
كما أن وجود برنامج ضمن Kali Linux لا يعني أنه سيعمل بنجاح ضد جميع أجهزة الراوتر.
ما الفرق بين Aircrack-ng وHashcat؟
يمكن تبسيط الفكرة على النحو التالي:
Aircrack-ng مجموعة متخصصة في شبكات Wi-Fi، تشمل إمكانات المراقبة والتحليل وبعض اختبارات مفاتيح WEP وWPA/WPA2.
أما Hashcat فيركز على الحسابات المطلوبة للتحقق من احتمالات كلمات المرور، ويدعم مجموعة واسعة من صيغ البيانات وأساليب اشتقاق المفاتيح.
وبعبارة أخرى، تعمل بعض الأدوات على مستوى الشبكة اللاسلكية، بينما تعمل أدوات أخرى على مستوى تحليل كلمات المرور وعمليات التحقق التشفيرية.
هل توجد برامج تختصر العملية بضغطة واحدة؟
نعم، توجد أدوات تؤتمت أجزاء من اختبارات أمن الشبكات، مثل Wifite. لكنها لا تتجاوز القيود الأساسية للتشفير ولا تضمن العثور على كلمة المرور.
يمكن أن تنجح الأتمتة عندما يوجد ضعف قابل للاستغلال، لكنها لن تحول كلمة مرور عشوائية قوية إلى كلمة سهلة لمجرد أن البرنامج يعمل تلقائياً.
رابعاً: هل أصبح اختراق الواي فاي سهلاً في 2026؟
ليس هناك جواب واحد ينطبق على جميع الشبكات.
للتوضيح، يجب التفريق بين أجيال بروتوكولات الحماية:
| نظام الحماية | التقييم الأمني |
|---|---|
| WEP | قديم ومكسور أمنياً، ولا ينبغي استخدامه |
| WPA القديم | لم يعد مناسباً لحماية الشبكات الحديثة |
| WPA2-Personal مع كلمة ضعيفة | معرض لهجمات تخمين كلمات المرور خارج الاتصال |
| WPA2-Personal مع كلمة عشوائية قوية | يوفر حماية جيدة عملياً عند ضبطه وتحديث الأجهزة بصورة صحيحة |
| WPA3-Personal | أكثر مقاومة لهجمات تخمين كلمات المرور التقليدية |
| WPA2/WPA3 Mixed Mode | يوفر التوافق مع الأجهزة القديمة، لكن مسار WPA2 قد يظل نقطة ضعف |
لماذا يعتبر WPA3 أكثر أماناً؟
أحد أهم تحسينات WPA3-Personal هو استخدام بروتوكول مصادقة يسمى SAE — Simultaneous Authentication of Equals.
في WPA2-Personal، يمكن لبعض بيانات المصادقة السماح باختبار عدد كبير من احتمالات كلمة المرور بصورة مستقلة عن الراوتر.
أما SAE في WPA3، فيصمم عملية المصادقة بحيث لا يكفي تسجيل تبادل الاتصال المعتاد لتنفيذ هجوم قاموسي تقليدي خارج الاتصال.
مع ذلك، لا يعني هذا استحالة جميع الهجمات. فقد تبقى مشكلات مرتبطة بتنفيذ البروتوكول أو إعدادات التوافق أو سرقة كلمة المرور بطرق أخرى.
وتوضح وثائق HPE Aruba التقنية أن وضع الانتقال المختلط WPA2/WPA3 قد يحتفظ بنقاط الضعف المرتبطة بمسار WPA2، حتى عندما تستخدم الأجهزة الحديثة WPA3.
ما الذي تغير فعلاً مع الأدوات الحديثة؟
أصبح جمع البيانات وتحليلها وتنظيم الاختبارات أسهل مما كان عليه في الماضي، كما تطورت القدرة الحاسوبية التي يمكن استخدامها لتجربة احتمالات كلمات المرور.
لكن هذه التطورات لا تعني أن تشفير WPA2 القوي أو WPA3 قد انهار.
فالنتيجة لا تزال مرتبطة بإعدادات الشبكة، وقوة كلمة المرور، ووجود نقاط ضعف أخرى، وقدرة المهاجم على الوصول إلى البيانات اللازمة للهجوم.
الخلاصة التقنية: اختراق الشبكة الضعيفة أصبح أسهل بفضل الأدوات المتاحة، لكن اختراق الشبكات المضبوطة جيداً ليس مهمة مضمونة ولا توجد أداة عامة تكشف جميع كلمات مرور الواي فاي.
خامساً: كيف تحمي شبكة الواي فاي والراوتر من الاختراق؟
لا تحتاج إلى أن تكون خبيراً أمنياً لتطبيق أهم إجراءات الحماية. يمكن تنفيذ معظمها من لوحة إعدادات الراوتر.
1. استخدم WPA3 متى كان متاحاً
اختر WPA3-Personal إذا كانت جميع أجهزتك تدعمه.
إذا لم يكن متاحاً، استخدم WPA2-Personal مع تشفير AES/CCMP وكلمة مرور قوية.
تجنب WEP وWPA القديم وTKIP. وإذا كانت أجهزتك القديمة لا تتوافق إلا مع أنظمة حماية ضعيفة، ففكر في تحديثها أو استبدالها بدلاً من إضعاف حماية الشبكة كلها.
2. أنشئ كلمة مرور طويلة وعشوائية
لشبكة منزلية تستخدم WPA2، يُفضّل اعتماد كلمة مرور فريدة وعشوائية من 16 إلى 20 حرفاً أو أكثر، باستخدام مدير كلمات مرور لإنشائها وحفظها.
لا تستخدم أسماء أفراد الأسرة أو أرقام الهاتف أو كلمات شائعة أو تواريخ الميلاد.
الطول والعشوائية أهم من إضافة رمز واحد إلى كلمة يمكن توقعها.
3. عطّل WPS إذا لم تكن بحاجة إليه
ادخل إلى إعدادات الراوتر، وابحث عن WPS، وعطّله إذا كان الجهاز يسمح بذلك.
تحقق من أن خيار PIN قد عُطّل فعلياً، لأن بعض الأجهزة قد تفصل بين إعدادات WPS المختلفة.
4. غيّر كلمة مرور إدارة الراوتر
يجب أن تكون مختلفة تماماً عن كلمة مرور الواي فاي.
إذا كان الراوتر يسمح بتغيير اسم حساب الإدارة الافتراضي، فغيّره أيضاً، واستخدم المصادقة متعددة العوامل إذا كانت مدعومة.
5. حدّث Firmware بانتظام
قد تصلح تحديثات الراوتر ثغرات أمنية أو مشكلات في الخدمات والبروتوكولات المدعومة.
فعّل التحديث التلقائي إذا كان متاحاً وموثوقاً من الشركة المصنعة، أو راجع إصدار البرنامج الثابت من لوحة الإدارة.
إذا توقف المصنع عن توفير تحديثات أمنية لجهاز قديم، فقد يكون استبداله أفضل من الاستمرار في الاعتماد عليه.
6. عطّل خدمات الإدارة غير الضرورية
إذا لم تكن تستخدم الإدارة عن بُعد عبر الإنترنت، فعطّلها.
وينطبق الأمر كذلك على UPnP عندما لا تكون بحاجة إليه، مع الانتباه إلى أن تعطيله قد يؤثر في بعض الألعاب والتطبيقات أو الأجهزة التي تعتمد عليه.
توصي FTC بهذه الإجراءات، بالإضافة إلى تحديث الراوتر وتفعيل الجدار الناري، لتقليل مساحة الهجوم على الشبكات المنزلية.
7. فعّل PMF عندما تدعمه أجهزتك
ابحث عن Protected Management Frames ضمن إعدادات الأمان اللاسلكي.
في WPA3-Personal تكون هذه الحماية جزءاً إلزامياً من الاتصال. أما في WPA2 فقد تتوفر بوصفها إعداداً اختيارياً أو مطلوباً.
إذا اخترت فرض PMF، تحقق من توافق أجهزتك القديمة قبل الاعتماد على الإعداد.
8. افصل الأجهزة الذكية والضيوف عن شبكتك الرئيسية
خصص شبكة Guest للأجهزة التي يستخدمها الزوار، وإن أمكن شبكة منفصلة لأجهزة إنترنت الأشياء مثل الكاميرات والتلفزيونات الذكية.
تأكد من وجود عزل فعلي يمنع وصول هذه الشبكات إلى أجهزتك الرئيسية، فوجود اسمين مختلفين للشبكة وحده لا يضمن العزل.
9. راجع الأجهزة المتصلة بالراوتر
تسمح معظم أجهزة الراوتر باستعراض قائمة الأجهزة المتصلة من خلال قسم مثل Connected Devices أو Clients.
قارن القائمة بأجهزتك المعروفة. وإذا لاحظت جهازاً غير مألوف، فتحقق منه قبل اعتباره اختراقاً، لأن بعض الهواتف تستخدم عناوين MAC عشوائية، وقد تظهر أسماء غير واضحة لأجهزة المنزل.
10. لا تعتمد على إخفاء الشبكة أو فلترة MAC بوصفهما حماية أساسية
إخفاء اسم الشبكة SSID لا يجعلها غير قابلة للاكتشاف، كما يمكن انتحال عناوين MAC في ظروف معينة.
توصي Apple بعدم اعتبار هذين الخيارين بديلاً عن إعدادات التشفير الصحيحة.
سادساً: اختبار أمان شبكة الواي فاي الخاصة بك
بدلاً من محاولة كسر كلمة المرور لمعرفة إن كانت قوية، يمكن إجراء مراجعة دفاعية مفيدة من لوحة تحكم الراوتر، دون تعطيل الاتصال أو إرسال محاولات هجوم.
قائمة فحص أمان الراوتر
تحقق من كل إعداد في شبكتك الخاصة:
☐ نوع التشفير: WPA3-Personal أو WPA2-AES، وتجنب WEP وTKIP
☐ كلمة مرور Wi-Fi: عشوائية وفريدة وطويلة، وغير مستخدمة لحساب آخر
☐ كلمة مرور الإدارة: مختلفة عن كلمة مرور الشبكة وغير افتراضية
☐ WPS: معطل، خصوصاً الاتصال عبر PIN
☐ التحديثات: الراوتر مدعوم بآخر التحديثات الأمنية المتاحة
☐ الإدارة عن بُعد: معطلة إذا لم تكن مطلوبة
☐ PMF: مفعلة مع مراعاة توافق الأجهزة
☐ شبكة الضيوف: منفصلة ومعزولة عن الأجهزة الرئيسية
☐ الأجهزة المتصلة: مراجعة القائمة والتحقق من الأجهزة غير المعروفة
سابعاً: كيف تعرف أن شبكة الواي فاي تعرضت للاختراق؟
لا توجد علامة واحدة تكفي لإثبات الاختراق، لكن هناك مؤشرات تستحق التحقيق.
من أمثلتها ظهور أجهزة مجهولة بصورة متكررة، أو تغير إعدادات الراوتر دون علمك، أو تعطل كلمة مرور الإدارة التي كنت تستخدمها، أو تغير خوادم DNS، أو ظهور محاولات دخول غير مألوفة في سجلات الجهاز.
أما بطء الإنترنت أو الانقطاع المتكرر، فلا يكفي وحده لإثبات وجود هجوم. فقد يكون السبب تداخل الإشارات أو ازدحام الشبكة أو خللاً فنياً.
ماذا تفعل إذا شككت في اختراق الراوتر؟
ابدأ بالدخول إلى لوحة الإدارة من جهاز موثوق، ثم راجع الإعدادات وقائمة الأجهزة والتحديثات.
غيّر كلمة مرور الإدارة وكلمة مرور Wi-Fi، وتأكد من تعطيل WPS والإدارة عن بُعد غير الضرورية. راجع إعدادات DNS وأعد توصيل أجهزتك الموثوقة.
إذا وجدت تغييرات غير مصرح بها أو لم تعد تملك التحكم بالراوتر، فقد تحتاج إلى إعادة ضبط المصنع ثم إعداده من جديد باستخدام برنامج ثابت موثوق وإعدادات آمنة. لا تستعد نسخة احتياطية مشبوهة من إعدادات قد تكون تعرضت للتلاعب.
وفي حال وجود أجهزة مصابة ببرمجيات خبيثة، يجب تنظيفها أو إصلاحها كذلك، وإلا فقد يستمر مصدر الخطر حتى بعد تغيير كلمة المرور.
ثامناً: أسئلة شائعة حول اختراق الواي فاي
هل يمكن اختراق الواي فاي دون معرفة كلمة المرور؟
نعم، في حالات معينة، مثل وجود شبكة مفتوحة أو ثغرة في الراوتر أو ضعف في WPS. لكن ذلك لا يعني أن كل شبكة مشفرة يمكن تجاوز كلمة مرورها.
هل يمكن اختراق شبكة الواي فاي من مسافة بعيدة؟
تتطلب الهجمات التي تعتمد على استقبال إشارات الواي فاي وجود قدرة فعلية على التواصل اللاسلكي مع الشبكة ضمن النطاق المناسب. أما استغلال خدمات إدارة الراوتر المكشوفة على الإنترنت أو حسابات الإدارة السحابية فقد يكون ممكناً عن بُعد إذا وجدت ثغرة أو بيانات دخول مسروقة.
هل يمكن اختراق WPA3 باستخدام Kali Linux؟
Kali Linux لا يوفر طريقة عامة مضمونة لكسر WPA3. مصادقة SAE مصممة لمقاومة هجمات التخمين التقليدية خارج الاتصال، لكن التنفيذ غير الآمن أو إعدادات التوافق أو أساليب الخداع قد تخلق مسارات هجوم أخرى.
هل يمكن للهاكر رؤية المواقع التي أزورها؟
يعتمد ذلك على موقعه في الشبكة، والصلاحيات التي يمتلكها، ونوع الاتصال المستخدم. قد تظهر أسماء نطاقات أو معلومات اتصال معينة، لكن HTTPS السليم يحمي محتوى الاتصالات مثل كلمات المرور والصفحات من القراءة المباشرة بواسطة مراقب عادي للشبكة.
هل استخدام VPN يحمي من اختراق الواي فاي؟
يمكن لشبكة VPN موثوقة إضافة طبقة تشفير لحركة المرور بين جهازك وخادم VPN، خصوصاً عند استخدام شبكات عامة. لكنها لا تصلح ثغرات الراوتر، ولا تمنع سرقة كلمة مرور Wi-Fi، ولا تحميك تلقائياً من صفحات التصيد.
هل تغيير كلمة مرور الواي فاي وحده يكفي؟
يكفي أحياناً لطرد الأجهزة غير المصرح لها بالاتصال، بعد إنهاء جلساتها أو إعادة المصادقة. لكنه لا يكفي إذا كان المهاجم يمتلك صلاحيات إدارة الراوتر، أو إذا بقي WPS ضعيفاً، أو كانت هناك ثغرة أخرى لم تعالج.
الخلاصة: هل الشبكات اللاسلكية آمنة فعلاً؟
أصبحت أدوات فحص الشبكات اللاسلكية أكثر تطوراً وأسهل استخداماً، لكن هناك فرقاً كبيراً بين القدرة على تشغيل أداة اختراق والقدرة على تجاوز حماية شبكة حديثة.
الشبكات القديمة أو التي تستخدم كلمات مرور متوقعة أو إعدادات غير آمنة تظل أهدافاً أسهل. أما شبكة تعمل بنظام WPA3، أو WPA2-AES بكلمة مرور عشوائية قوية، مع راوتر محدث وإعدادات آمنة، فتكون أكثر مقاومة لأساليب الاختراق الشائعة.
والدرس الأهم أن حماية شبكة الواي فاي لا تعتمد على كلمة المرور وحدها. إنما تبدأ من نظام التشفير وتمتد إلى أمان الراوتر والأجهزة المتصلة وطريقة استخدام الشبكة.
لذلك، بدلاً من البحث عن برنامج يجعل الشبكة غير قابلة للاختراق، فإن أفضل استثمار أمني هو إزالة نقاط الضعف المعروفة، وتقليل الخدمات المكشوفة، ومواصلة تحديث الأجهزة.